-
POINT01
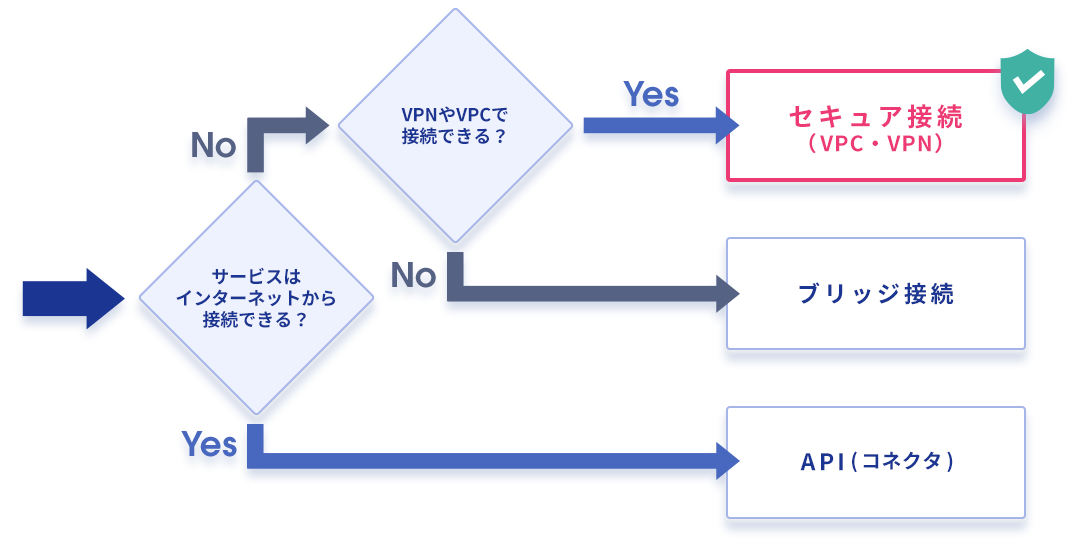
インターネットから届かないなら、セキュア接続
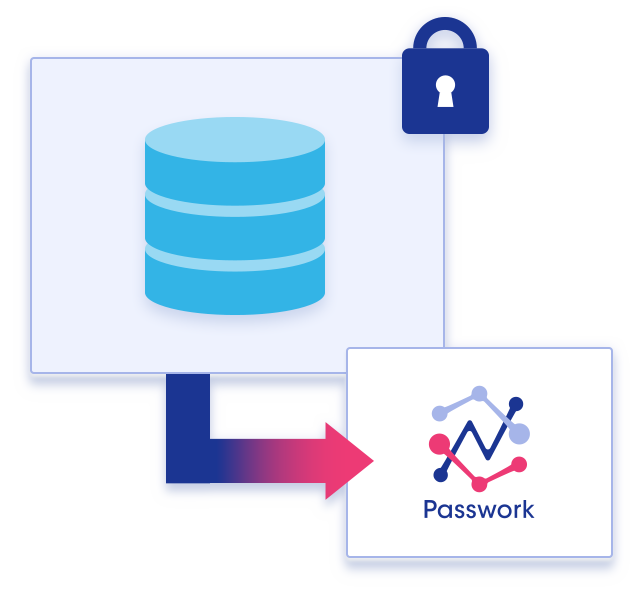
つなぎたいデータを持つデータベースやDWHに、インターネットからは接続できない——それがこの方式を選ぶ目印です。公開できないシステムはそのままに、閉域の専用経路だけをPasswork環境との間に通します。
POINT02
インターネットを通らない専用経路
お客様VPCとPasswork環境をクラウド内で直結。経路上にインターネットが存在せず、パブリックなエンドポイントを作る必要もありません。接続はPeering経路からのみ受け付けます。
POINT03
ネットワーク設計から伴走
CIDRの調整からルーティング設定まで、導入実績のある弊社エンジニアがお客様の情報システム部門と一緒に進めます。VPN接続など個別のネットワーク要件もご相談ください。
-
POINT01
接続した後は、ふつうのPassworkとして
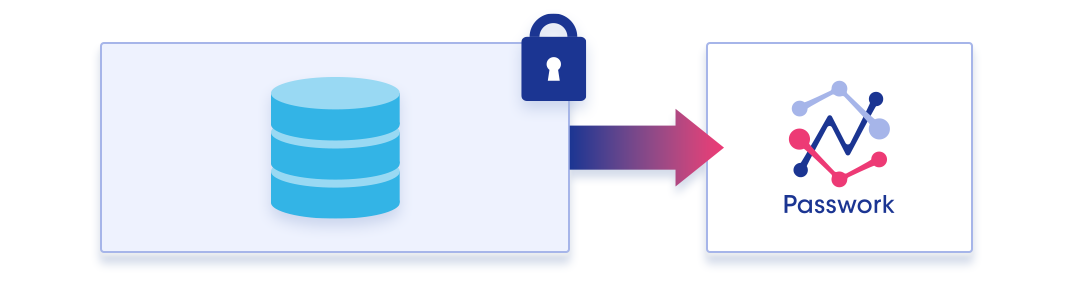
閉域経由でも、フローの作り方・スケジュール実行・監視は通常とまったく同じです。特別な運用を覚える必要はありません。
POINT02
双方向に、読み書きできる
社内のデータをクラウドへ集めるだけでなく、クラウドで整えたデータを閉域内のデータベースへ戻す連携も可能です。
POINT03
第三者認証を取得した運用体制
ISO/IEC 27001(ISMS)・ISO/IEC 27017(クラウドセキュリティ)認証、プライバシーマークを取得。セキュリティ審査の確認事項にもお答えします。


こんな環境に
DBを外部公開できない
インバウンドの公開なしに、閉域の専用経路だけでPassworkから接続します。
社内規程で閉域接続が必須
インターネットを経由しない構成で、セキュリティ審査にも答えやすくなります。
クラウド内のDWHへ直結したい
VPC内のRDSやRedshiftなどへ、ネットワークレベルで直接つなぎます。